La seguridad cambia por completo cuando la IA deja de sugerir y empieza a actuar. Un agente capaz de acceder a sistemas, modificar configuraciones o mover datos ya no es solo una herramienta: es una identidad con capacidad real de impacto dentro de la organización.
Esto convierte la gestión de accesos privilegiados y la monitorización de actividad en pilares fundamentales de la seguridad de IA agéntica. En este artículo explicamos por qué los agentes deben tratarse como identidades privilegiadas, qué riesgos plantean y cómo mantenerlos bajo control.
Puntos clave:
- Las organizaciones deben considerar a los agentes de IA como identidades privilegiadas debido a su nivel de acceso, autonomía y capacidad de actuación.
- El control de acceso por sí solo no es suficiente. También hay que registrar y analizar lo que hace el agente una vez que obtiene acceso.
- Una estrategia sólida de seguridad para agentes de IA combina controles de identidad, gestión de privilegios, recopilación de contexto, monitorización de actividad y respuesta rápida.
- Syteca ayuda a aplicar estos controles aportando visibilidad sobre la actividad de los agentes de IA y complementando otras soluciones de seguridad para IA.
Por qué los agentes de IA plantean un nuevo reto de seguridad
Los agentes de IA plantean riesgos de seguridad muy diferentes a los del software tradicional y la IA generativa. La urgencia aumenta: según la encuesta de PwC sobre agentes de IA, el 79 % de los encuestados afirma que sus organizaciones ya los están adoptando.
A diferencia de la IA tradicional, los agentes de IA no solo analizan o generan contenido: también pueden acceder a sistemas, utilizar aplicaciones, consultar datos y ejecutar tareas de forma prácticamente autónoma.
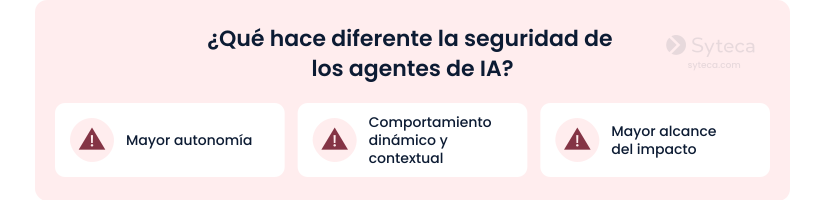
Más autonomía
A diferencia de la IA generativa, los agentes de IA pueden planificar tareas, elegir herramientas, tomar decisiones y actuar en sistemas conectados para lograr un objetivo determinado.
Según los permisos y el nivel de autonomía asignados, un agente de IA puede acceder a bases de datos, cambiar configuraciones, crear cuentas o iniciar procesos sin supervisión humana constante. Esto puede aumentar la eficiencia, pero también reduce las oportunidades de revisión y aprobación, incrementando el riesgo de decisiones incorrectas o inseguras.
Comportamiento dinámico según el contexto
Las herramientas de IA generativa, como el software tradicional, siguen flujos y condiciones predefinidos. Los agentes de IA funcionan de forma diferente: interpretan instrucciones amplias y deciden qué hacer a continuación según el contexto.
La capacidad de adaptarse es una de sus grandes ventajas, pero también introduce incertidumbre. Un agente puede comportarse de manera diferente ante información incompleta, instrucciones en conflicto o contenido manipulado, por lo que aprobar su acceso inicial no garantiza que todas sus acciones posteriores sean seguras.
Mayor alcance del impacto
Un error de la IA generativa puede dar lugar a una respuesta inexacta o engañosa. En cambio, un error de un agente de IA puede tener consecuencias operativas directas.
Según los permisos concedidos, un agente de IA puede mover datos sensibles, cambiar configuraciones, crear cuentas, iniciar operaciones o afectar a servicios. Dado que puede encadenar muchas acciones rápidamente, un único fallo puede propagarse y comprometer varios sistemas.
Por qué los agentes de IA requieren controles de identidad privilegiada
Los agentes de IA necesitan cada vez más acceso a aplicaciones empresariales, datos sensibles, servicios cloud, herramientas administrativas y otros recursos críticos. Para ejecutar tareas de forma autónoma, requieren credenciales, permisos, tokens o cuentas de servicio que les permitan actuar en múltiples sistemas.
Desde una perspectiva de seguridad, los agentes de IA deben tratarse como identidades privilegiadas y someterse a controles equivalentes a los utilizados para administradores, terceros y cuentas de servicio.
Estas son las razones:
Los agentes de IA requieren controles de acceso privilegiado porque:
- operan mediante identidades no humanas
- pueden actuar en nombre de otra identidad
- plantean riesgos similares a los de los usuarios privilegiados
Los agentes de IA funcionan a través de identidades no humanas
Los agentes de IA acceden principalmente a los sistemas mediante identidades no humanas, como cuentas de servicio, cuentas de aplicación, claves API, identidades de máquina o tokens de acceso. Según Cloud Security Alliance, el 52 % de las organizaciones utiliza identidades de carga de trabajo para sus agentes de IA, mientras que el 43 % recurre a cuentas de servicio compartidas.
Estas identidades suelen requerir permisos amplios para actuar en varios sistemas. Como los agentes pueden funcionar de forma continua, incluso fuera de horario, el tiempo deja de ser una señal fiable para detectar actividad sospechosa.
Sin visibilidad sobre las cuentas de servicio y una gobernanza adecuada de las identidades de IA, puede resultar difícil saber qué identidades corresponden a agentes, qué acceso tienen y si sus permisos siguen siendo apropiados.
Los agentes de IA pueden actuar en nombre de otra identidad
Un agente de IA también puede realizar acciones en nombre de un empleado, un administrador u otro sistema. Según un estudio de Cloud Security Alliance, el 31 % de las organizaciones permite que los agentes operen bajo identidades humanas. Esto crea una relación de identidad delegada. Como resultado, saber qué cuenta accedió a un recurso ya no es suficiente. De hecho, el 68 % de las organizaciones afirma que no puede distinguir con claridad entre la actividad humana y la actividad de los agentes de IA.
Para investigar correctamente la actividad de un agente, hay que saber quién lo activó, qué autorizó cada acción y si actuó dentro de los límites definidos. Sin ese contexto, la atribución y la reconstrucción de los hechos se vuelven mucho más complejas.
Los agentes de IA plantean riesgos similares a los de los usuarios privilegiados
Las identidades privilegiadas son especialmente sensibles porque pueden acceder a sistemas críticos y datos confidenciales. Cuando un agente de IA dispone de permisos similares, el nivel de riesgo también aumenta. De hecho, el 74 % de las organizaciones afirma que sus agentes tienen más privilegios de los que necesitan.
Los agentes con permisos excesivos pueden cometer errores, exponer credenciales o ejecutar acciones no autorizadas si son manipulados. También pueden convertirse en objetivos atractivos para los atacantes, ya que comprometer una única identidad puede abrir el acceso a varios recursos conectados.
Principales riesgos de acceso privilegiado que introducen los agentes de IA
Los agentes de IA comparten muchos de los riesgos propios del acceso privilegiado, pero los amplifican debido a su velocidad, capacidad de escalar y autonomía. Estos son los riesgos que requieren mayor atención:
Los agentes pueden disponer de más accesos y permisos de los necesarios. Esto facilita el despliegue, pero también amplía las consecuencias de cualquier error, compromiso o comportamiento no autorizado.
Acceso privilegiado permanente
Los privilegios pueden mantenerse activos permanentemente en lugar de concederse solo cuando son necesarios. Esto permite que el agente use acceso elevado en cualquier momento, incluso tras recibir instrucciones maliciosas o erróneas.
Crecimiento de privilegios
Los permisos también pueden ampliarse cada vez que se asigna al agente una nueva integración o responsabilidad. Sin revisiones periódicas, los privilegios obsoletos permanecen activos y pueden generar combinaciones de acceso no previstas.
Uso compartido de cuentas y credenciales
Varios agentes pueden utilizar una misma cuenta de servicio o credencial compartida. Esto hace más difícil saber quién realizó cada acción, limita la trazabilidad y complica retirar el acceso a un agente concreto sin afectar a los demás.
Exposición de credenciales
Los agentes pueden acceder a información sensible en prompts, archivos, código, logs o respuestas de herramientas. Si esas credenciales se exponen por error o mediante manipulación, un atacante podría utilizarlas directamente para acceder a los sistemas.
Un agente puede transferir tareas a otros agentes, servicios o herramientas sin conservar las restricciones de la autorización inicial. Esto puede hacer que las acciones delegadas excedan el ámbito autorizado originalmente.
Agentes y credenciales abandonados
Aunque un agente ya no esté en uso, sus cuentas, tokens y secretos pueden continuar activos. Si no se eliminan, estos accesos pueden quedar sin responsable y sin una necesidad empresarial válida.
Uso indebido de privilegios por instrucciones manipuladas
Una inyección de prompts, datos manipulados o respuestas maliciosas de herramientas pueden inducir al agente a utilizar permisos legítimos de forma peligrosa. Aunque la acción esté autorizada desde el punto de vista técnico, puede seguir vulnerando las políticas de seguridad.
Estos riesgos muestran por qué controlar el acceso es solo el principio de la seguridad de los agentes de IA.
Controlar la identidad y el acceso no es suficiente
Los controles de identidad y acceso son una base necesaria, aunque no cubren por completo los riesgos asociados a los agentes de IA.
Además, hay que controlar cómo evolucionan los privilegios, cómo se delegan y cómo se utilizan realmente.
Cómo el control de accesos privilegiados protege a los agentes de IA
La gestión de accesos privilegiados permite responder preguntas importantes antes y justo cuando un agente de IA obtiene acceso:
- ¿Qué agente solicita acceso?
- ¿Cómo se autentica?
- ¿Qué credencial o rol utiliza?
- ¿A qué recursos puede acceder?
- ¿Cómo se concede la aprobación?
- ¿Cómo se autoriza el acceso?
PAM ayuda a verificar que el acceso sea legítimo, esté correctamente restringido y asociado a una identidad o proceso identificado.
Sin embargo, la autorización no garantiza que todas las acciones realizadas durante la sesión sean seguras o adecuadas. Aunque el acceso sea legítimo, el agente puede ejecutar acciones no autorizadas, seguir instrucciones manipuladas, mover datos equivocados o realizar cambios que entren en conflicto con los objetivos de negocio.
Por eso, es fundamental tener una visibilidad clara de lo que ocurre después de conceder el acceso: la actividad real del agente, incluidos los comandos que ejecuta, los registros que consulta o modifica, los archivos que transfiere y cómo se relaciona su comportamiento con la tarea que estaba autorizado a realizar.
Por qué es esencial monitorizar la actividad de los agentes de IA
Los controles de identidad gestionan quién entra; la monitorización y la trazabilidad permiten saber qué ocurre después.
Al combinar controles de identidad con monitorización de actividad, puedes ver cómo actúan los agentes, vincular sus acciones con las identidades y decisiones que las originaron y mantener evidencias de cada evento.
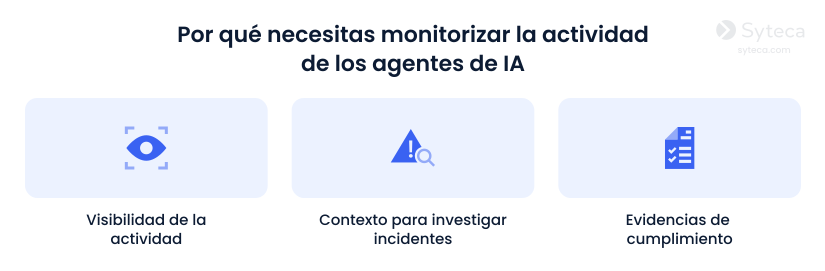
Visibilidad de la actividad de los agentes
Tu equipo de seguridad necesita visibilidad sobre todo el conjunto de tareas que realiza el agente, no solo sobre el evento inicial de autenticación o llamadas individuales a la API.
Un agente puede acceder a varios sistemas, recuperar datos, utilizar herramientas, modificar registros y activar acciones posteriores dentro de un mismo flujo de trabajo. Monitorizar estas actividades en secuencia ayuda a los equipos de seguridad a determinar si el agente se mantuvo dentro del alcance previsto.
La visibilidad relevante puede incluir las aplicaciones y sistemas a los que accedió, los comandos ejecutados, los archivos transferidos, los registros consultados o modificados y otras acciones realizadas con privilegios elevados.
Contexto completo para investigar incidentes
Los registros técnicos básicos pueden mostrar que una cuenta ejecutó un comando o accedió a un recurso, pero suelen aportar poco contexto sobre por qué ocurrió la acción. Para evaluar correctamente el comportamiento del agente, el equipo de seguridad debe relacionar la actividad técnica con un contexto más amplio: el agente implicado, el usuario o proceso que inició la acción, la tarea asignada, las instrucciones y entradas recibidas, los permisos y credenciales utilizados, los sistemas afectados y una secuencia clara de las acciones realizadas.
Este contexto también es esencial cuando se produce un incidente relacionado con IA. Permite al equipo de seguridad reconstruir los hechos de principio a fin, distinguir la automatización legítima de la actividad maliciosa y establecer la cronología y el impacto del incidente. Los registros detallados de actividad también ayudan a identificar qué controles fallaron y qué debe cambiarse.
Evidencias de cumplimiento
La responsabilidad sobre las acciones de los agentes de IA debe formar parte de los procesos actuales de gobernanza y cumplimiento.
Es necesario poder demostrar quién autoriza el acceso de un agente, qué privilegios recibe y cómo los utiliza. Estas evidencias pueden respaldar certificaciones, auditorías internas y requerimientos regulatorios.
Incorporar la monitorización de la actividad de los agentes en las revisiones de acceso, la preparación de auditorías y los informes de cumplimiento ayuda a demostrar que las acciones impulsadas por IA están sujetas a una supervisión efectiva.
Cómo proteger los agentes de IA: 8 controles clave
Proteger los agentes de IA exige un enfoque integral. Además de controlar el acceso y la autenticación, las organizaciones deben gestionar su ciclo de vida completo mediante descubrimiento de agentes, control de privilegios, monitorización, análisis de comportamiento y respuesta ante incidentes.
Pasos clave para reforzar la seguridad de los agentes de IA
Detectar y catalogar los agentes
Asignar identidades únicas a los agentes
Asignar un responsable a cada agente
Aplicar controles de autenticación y gestión de credenciales
Definir procesos de elevación de privilegios y aprobación
Monitorizar la actividad de los agentes
Analizar el comportamiento de los agentes
Ensure quick response to incidents
1. Detectar y catalogar los agentes
Contar con una visibilidad completa sobre el ecosistema de IA es fundamental para eliminar puntos ciegos de seguridad y garantizar el cumplimiento. Empieza por identificar todos los agentes de IA que operan en tu entorno, incluidos el software aprobado, las herramientas experimentales, los asistentes integrados y los agentes introducidos por aplicaciones de terceros. Documenta dónde se ejecuta cada agente, a qué sistemas se conecta y qué función de negocio desempeña.
Centraliza la información de cada agente: responsable, identidad, credenciales, permisos y recursos asociados. Mantén el inventario actualizado durante todo su ciclo de vida. Un inventario actualizado evita que agentes abandonados o accesos olvidados permanezcan fuera del control del equipo de seguridad.
2. Definir una identidad propia para cada agente
Asigna a cada agente de IA una identidad propia y diferenciada, en lugar de permitir que varios agentes compartan una cuenta de servicio, una clave API o un usuario técnico genérico. Una identidad única permite aplicar controles de acceso de forma individual a cada agente.
Además, facilita la atribución de acciones, la revisión de permisos y la revocación selectiva de accesos sin interrumpir otros agentes o procesos. Una identidad propia por agente mejora la trazabilidad y permite revisar o retirar accesos de forma individual.
3. Definir responsables
Asigna a cada agente de IA un responsable de negocio y un responsable técnico. El responsable de negocio debe velar por la finalidad del agente y su uso previsto, mientras que el responsable técnico supervisa su configuración, integraciones, accesos y controles de seguridad.
Definir responsables garantiza que alguien revise el agente a medida que cambia su función, apruebe sus accesos, gestione problemas de seguridad y determine cuándo debe modificarse o eliminarse. Sin responsables definidos, los agentes pueden seguir activos mucho después de dejar de ser necesarios.
4. Aplicar controles de autenticación y gestión de credenciales
Verifica la identidad de cada agente de IA antes de permitirle acceder a sistemas, aplicaciones o datos corporativos. Utiliza métodos de autenticación robustos adecuados para identidades no humanas y evita depender de credenciales débiles, estáticas o ampliamente compartidas.
Guarda secretos, tokens, certificados y claves API en sistemas seguros de gestión de credenciales, en lugar de incorporarlos directamente en código, prompts o archivos de configuración. Rota las credenciales de forma periódica, limita su alcance y periodo de validez y revócalas de inmediato cuando un agente deje de utilizarse o su seguridad se vea comprometida.
5. Definir procesos de elevación de privilegios y aprobación
Concede acceso elevado a los agentes de IA solo cuando una tarea concreta lo requiera. Mantén permisos estándar por defecto y permite solicitar privilegios adicionales únicamente para una finalidad y un periodo de tiempo limitados.
Exige aprobación para las acciones de alto riesgo y registra quién autorizó la elevación, qué permisos se concedieron y cuándo caducaron. Esto reduce los riesgos asociados al acceso privilegiado permanente y facilita la revisión de los accesos excepcionales.
6. Monitorizar la actividad de los agentes
Registra lo que hace cada agente de IA después de obtener acceso, incluidos los comandos que ejecuta, los archivos que transfiere y los cambios que realiza. La monitorización debe cubrir la ejecución completa de la tarea, no solo eventos aislados de autenticación o acceso.
Vincula cada acción con el agente, la tarea, los permisos y la identidad que la originó. Este contexto permite comprobar si el agente actúa dentro del alcance autorizado.
7. Analizar el comportamiento de los agentes
Contrasta el comportamiento actual del agente con su patrón habitual y con la función que tiene asignada. El análisis de comportamiento permite detectar desviaciones como uso de herramientas no previsto, movimientos anómalos de datos o acciones fuera de su flujo normal.
Trata las desviaciones como señales que requieren una revisión adicional. Analizar estos casos puede ayudarte a identificar errores, manipulación, compromisos de seguridad o uso indebido de un agente de IA.
8. Garantizar una respuesta rápida ante incidentes
Establece alertas en tiempo real ante actividad inesperada o de alto riesgo para que el equipo de seguridad pueda actuar de inmediato. Las alertas en tiempo real permiten detectar posibles infracciones y responder antes de que deriven en un incidente.
Utiliza acciones de respuesta automatizadas para contener los incidentes. Según su gravedad, esto puede incluir suspender la identidad del agente o finalizar su sesión, revocar credenciales, restringir el acceso o exigir aprobación humana antes de que pueda continuar.
Mejora la visibilidad sobre los agentes de IA con Syteca
La seguridad de los agentes de IA requiere un conjunto coordinado de controles a lo largo de todo su ciclo de vida. Syteca cubre un área crítica que muchos proveedores pasan por alto: la visibilidad sobre la actividad de los agentes de IA.
Syteca es una plataforma de ciberseguridad que combina la gestión de accesos privilegiados (PAM) con capacidades de detección y respuesta ante amenazas de identidad (ITDR) para cerrar la brecha entre controlar el acceso y entender qué ocurre después de concederlo.
Syteca te ayuda a descubrir cuentas privilegiadas, incluidas las utilizadas por agentes de IA, autenticar identidades, proteger credenciales, establecer flujos de aprobación de acceso y proporcionar acceso just-in-time a recursos críticos. Las capacidades de ITDR permiten monitorizar y registrar la actividad, detectar comportamientos sospechosos en tiempo real, generar alertas y automatizar acciones de respuesta.
Al combinar controles de acceso con ITDR, Syteca puede ayudarte a abordar requisitos relevantes de seguridad y privacidad de datos establecidos por NIS2, DORA, el RGPD y otras leyes y normativas. Este enfoque unificado permite reforzar la supervisión de las identidades privilegiadas, incluidos los agentes de IA que interactúan con recursos críticos.
¿Quieres ver Syteca en acción?
¡Solicita acceso a la demo online!
Descubre por qué clientes de más de 70 países ya utilizan Syteca.
Preguntas Frecuentes
La seguridad de la IA agéntica consiste en proteger a los agentes de IA, las identidades y credenciales que utilizan, así como los sistemas y datos a los que pueden acceder. Combina controles específicos para IA con gobernanza de identidades, controles de acceso privilegiado, monitorización de actividad, análisis de comportamiento y respuesta ante incidentes.
Los agentes de IA pueden operar de forma continua, ejecutar acciones a velocidad de máquina, interactuar con varios sistemas dentro de un mismo flujo de trabajo y tomar decisiones sin aprobación humana en cada paso. Por eso, protegerlos requiere no solo autenticación y gestión de accesos, sino también controles sólidos sobre identidades no humanas, credenciales, accesos delegados, monitorización posterior al acceso y análisis de comportamiento.
Una identidad no humana es una identidad digital utilizada por una máquina, aplicación, servicio, carga de trabajo o agente de IA, en lugar de por una persona. Algunos ejemplos son las cuentas de servicio, las identidades de carga de trabajo, las credenciales de API, los certificados y los tokens. Al igual que las identidades humanas, requieren una autenticación adecuada, control de permisos, asignación de responsables, gestión del ciclo de vida y monitorización.
Utiliza herramientas específicas de monitorización para seguir la actividad del agente durante todo su flujo de trabajo. Registra a qué sistemas accede, qué comandos ejecuta, qué archivos transfiere y qué cambios realiza. Vincular esta actividad con su identidad, permisos, tarea asignada y origen permite detectar anomalías, investigar incidentes y comprobar que el acceso se utiliza correctamente.
La seguridad de los agentes de IA no está cubierta por un único marco de cumplimiento. Los requisitos relevantes dependen del país, el sector y el tipo de organización, y pueden incluir normativas como NIS2 y DORA, leyes de protección de datos como el RGPD y marcos de gobernanza de IA como NIST AI RMF e ISO/IEC 42001.
Estos marcos cubren diferentes áreas, entre ellas la gestión del riesgo de ciberseguridad, los controles de acceso, la monitorización, la respuesta a incidentes, la rendición de cuentas, la gobernanza de IA y la protección de datos.